- Sīkdatnes, kas nodrošina Jūsu pieprasīto pakalpojumu darbību.
- Sīkdatnes, kas NIC.LV sniedz informāciju par interneta vietnes www.nic.lv apmeklējumu un kuru izmantošanai ir nepieciešama Jūsu piekrišana.

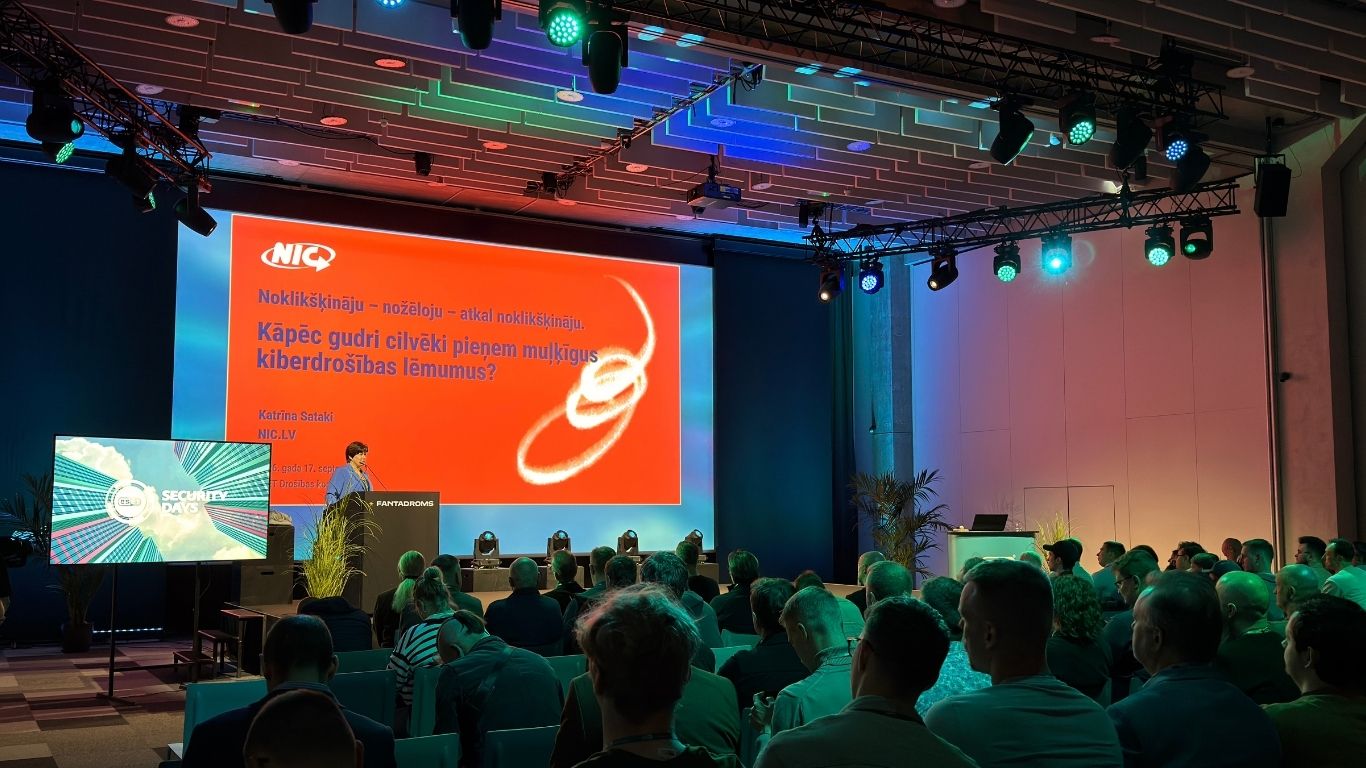
17.septembrī Rīgā, konferenču centrā Fantadrom, norisinājās ESET Security Day 2026 – ikgadēja kiberdrošības konference, kas pulcēja IT vadītājus, administratorus, kiberdrošības speciālistus, inženierus un uzņēmumu pārstāvjus. Šogad pasākums Latvijā notika jau ceturto reizi, vienuviet pulcējot Latvijas un ārvalstu ekspertus, lai diskutētu par aktuālajiem kiberdrošības izaicinājumiem un praktiskiem risinājumiem organizāciju kibervides stiprināšanai.
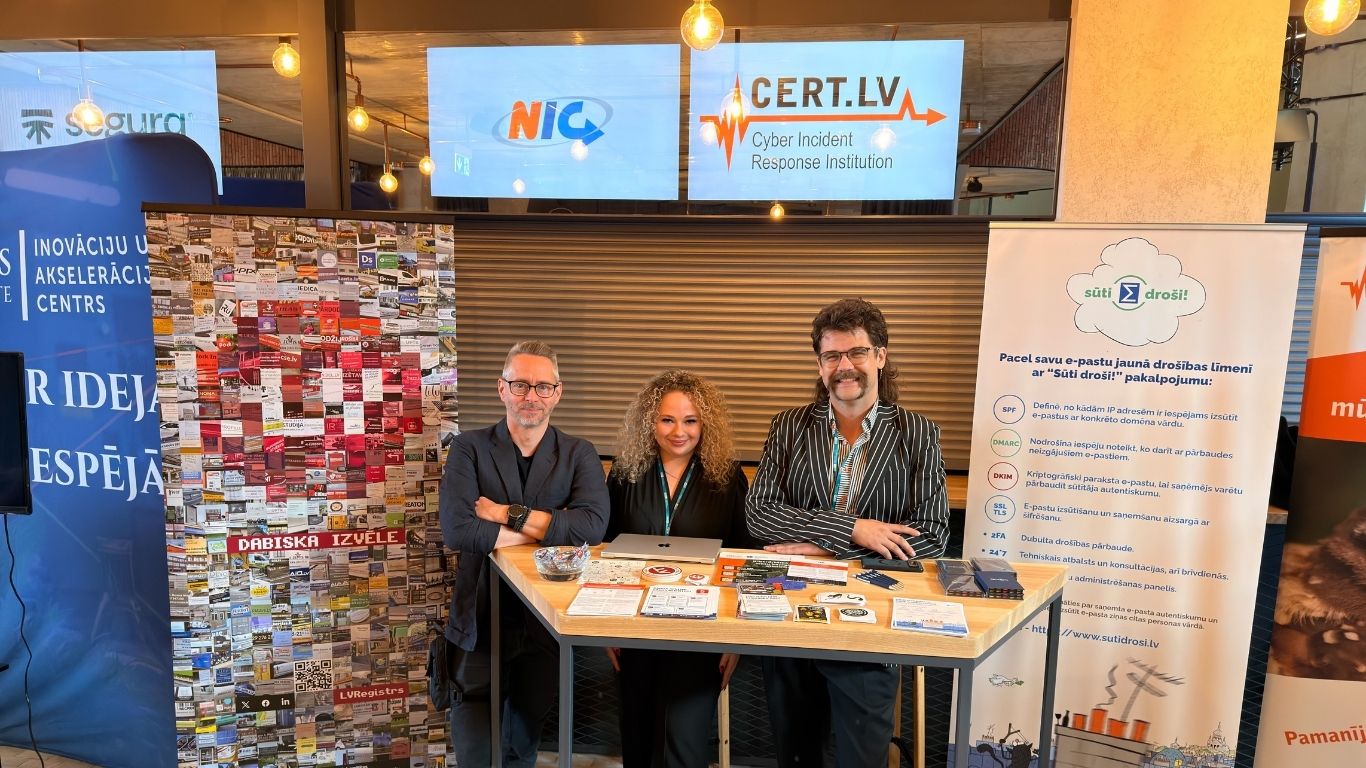
NIC.LV konferencē bija pārstāvēts gan uz skatuves, gan ekspozīcijas zonā.
.LV reģistra vadītāja Katrīna Sataki uzstājās ar prezentāciju “Noklikšķināju – nožēloju – atkal noklikšķināju jeb kāpēc arī gudri cilvēki pieņem muļķīgus kiberdrošības lēmumus?”
Prezentācijā Katrīna pievērsās cilvēka lomai kiberdrošībā – tam, kā mēs uztveram riskus un kāpēc arī ar zināšanām vien ne vienmēr pietiek, lai pieņemtu drošāko lēmumu.
Viens no prezentācijā izmantotajiem piemēriem bija Pareto princips jeb 80 / 20 princips. Katrīna to sasaistīja ar kiberdrošības realitāti – ikdienā notiek ļoti daudz mēģinājumu uzbrukt, taču veiksmīga ir tikai salīdzinoši neliela daļa no tiem. Tomēr arī neliels veiksmīgo uzbrukumu īpatsvars ir pietiekams, lai organizācijām radītu būtiskus riskus, īpaši ņemot vērā kopējo uzbrukumu apjomu.
Īpaša uzmanība tika pievērsta arī vadītājiem. Prezentācijā minētie pētījumi rāda, ka augstākā līmeņa vadītāji uz pikšķerēšanu var uzķerties pat četras reizes biežāk nekā vidējie darbinieki, turklāt pret viņiem biežāk tiek vērsti īpaši pielāgoti un daudz mērķētāki uzbrukumi. Tas vēlreiz atgādina, ka kiberdrošība nav tikai IT nodaļas jautājums – būtiska ir arī vadības izpratne par riskiem, gatavība ieguldīt nepieciešamos resursus un veidot sistēmas, kurās viena cilvēka kļūda nevar novest pie būtiskām sekām.
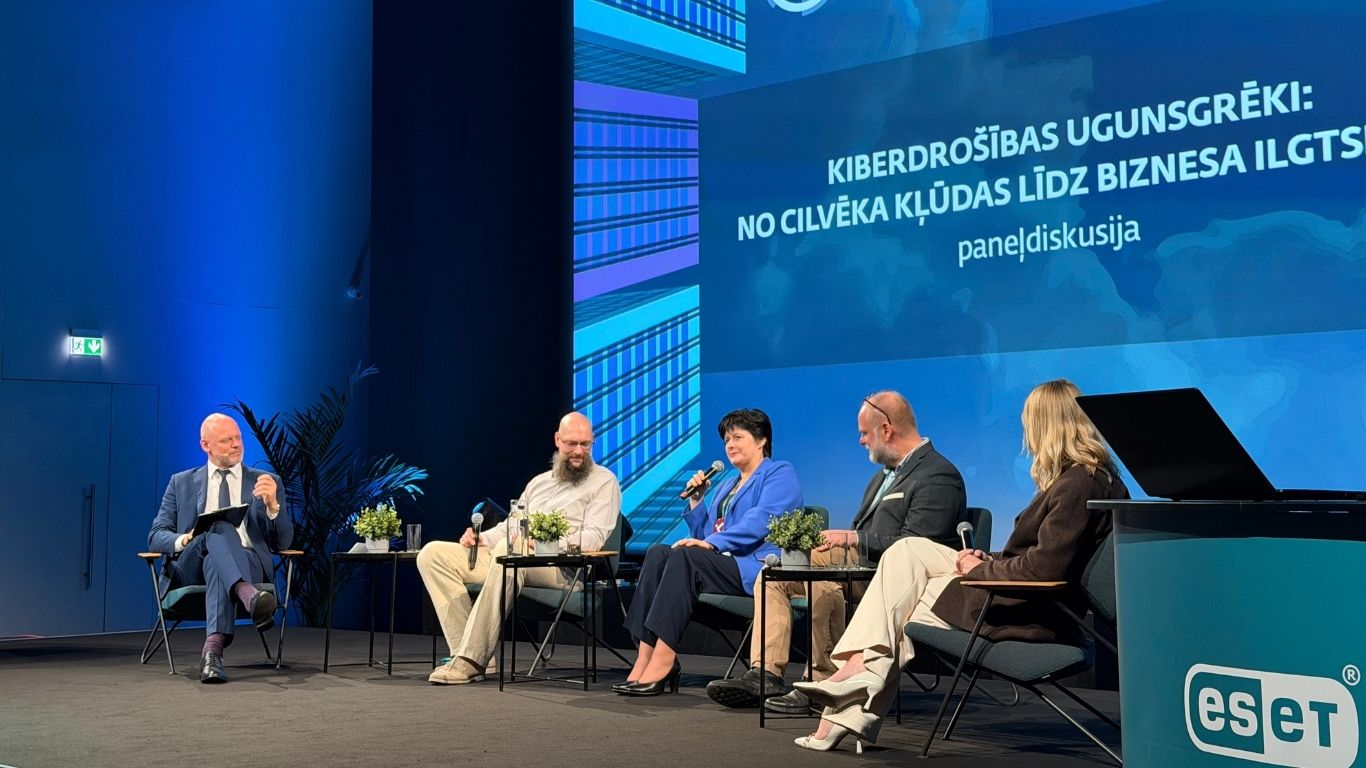
Katrīna piedalījās arī paneļdiskusijā “Kiberdrošības ugunsgrēki: no cilvēka kļūdas līdz biznesa ilgtspējai”, kur tika diskutēts par Latvijas organizāciju gatavību kiberdraudiem, cilvēkfaktoru, NIS2 prasībām, investīcijām kiberdrošībā un drošības nozīmi biznesa nepārtrauktībā.
Visas konferences garumā apmeklētājus gaidījām arī pie NIC.LV stenda, kur bija iespēja aprunāties par .LV, domēna vārdu un DNS drošību, kā arī citiem jautājumiem, kas saistīti ar drošu un uzticamu interneta vidi.